Operacje bezpieczeństwa: IAM, monitoring i hardening w skali
Domena 4 SY0-701 ludzkim językiem — cykl życia tożsamości, phishing-resistant MFA, SIEM który naprawdę coś wykrywa i dlaczego hardening bez inventory to teatr.
Domena 4 — Security Operations — to największy kawałek SY0-701, około 28%. Jeśli kolejny wieczór spędzasz na wkuwaniu nazw aktorów zagrożeń, a pomijasz to, jak konta są zakładane i zabijane, uczysz się pod złą wagę. Pytania operacyjne rzadko brzmią „czym jest MFA?”. Pytają, co psuje się, gdy kontrahent odchodzi w piątek, a ticket leży do poniedziałku, albo dlaczego SIEM ucichł tydzień przed ransomware.
Traktuj tę domenę jak dzień pracy po tym, gdy diagramy architektury już ładnie wyglądają: ludzie przychodzą, zmieniają role i odchodzą; logi napływają albo nie; ktoś potrzebuje uprawnień admina „tylko na pięć minut”. Egzamin nagradza tych, którzy potrafią przejść tę historię od początku do końca.
IAM: cykl życia wygrywa z ekranem logowania
Identity and access management to nie strona logowania. SY0-701 oczekuje, że poprowadzisz tożsamość tak, jak zrobiłby to audytor: provision → authenticate → authorize → review → deprovision. Zerwij którekolwiek ogniwo, a dostaniesz konta-sieroty, privilege creep albo zwolnionego analityka, który nadal się uwierzytelnia we wtorek.
Joiner, mover, leaver — gdzie egzamin naprawdę gryzie
Provisioning powinien jechać na rzeczywistości HR, nie na wiedzy plemiennej. Nowy pracownik dostaje konto, grupy i uprawnienia z workflow; osoba zmieniająca rolę traci wczorajszy dostęp; odchodzący dostaje disable, unieważnione tokeny, wyciągnięte certyfikaty VPN i przepisane skrzynki współdzielone. Opóźnione deprovisioning nie jest irytacją papierkową — to otwarte drzwi. Klasyczny stem: rezygnacja w piątek, disable w poniedziałek. IoC: udane logowanie po zakończeniu umowy. Naprawa: automatyczna synchronizacja z HR plus okresowe access reviews, nie „zmieniliśmy hasło raz”.
Uważaj na twist compliance: jeśli stem wspomina e-discovery albo legal hold, „usuń skrzynkę natychmiast” jest dystraktorem. Retencja i śledztwo mogą wygrać z schludnym sprzątaniem.
Uwierzytelnianie, które przeżyje telefon
Authentication dowodzi, kim jesteś. MFA składa czynniki, ale nie każde MFA jest równe, gdy stem pachnie SIM swap, vishingiem albo phishingiem credentiali. SMS OTP jest lepsze niż nic i gorsze niż metoda phishing-resistant — klucze FIDO2, passkeys, auth certyfikatowy. Egzamin lubi kandydatów, którzy podnoszą metodę, a nie długość hasła.
SSO i federacja to sposób, w jaki jeden Identity Provider (IdP) otwiera wiele Service Providerów (SP). Nie musisz cytować każdego tagu XML SAML. Musisz znać historię: przeglądarka trafia w aplikację, aplikacja ufa asercji albo tokenowi z IdP, MFA można wymusić raz w centrum, a offboarding przyspiesza, bo zabijasz hub. Druga strona to blast radius — skompromituj IdP i skompromitujesz majątek. Chroń adminów IdP jak klejnoty koronne.
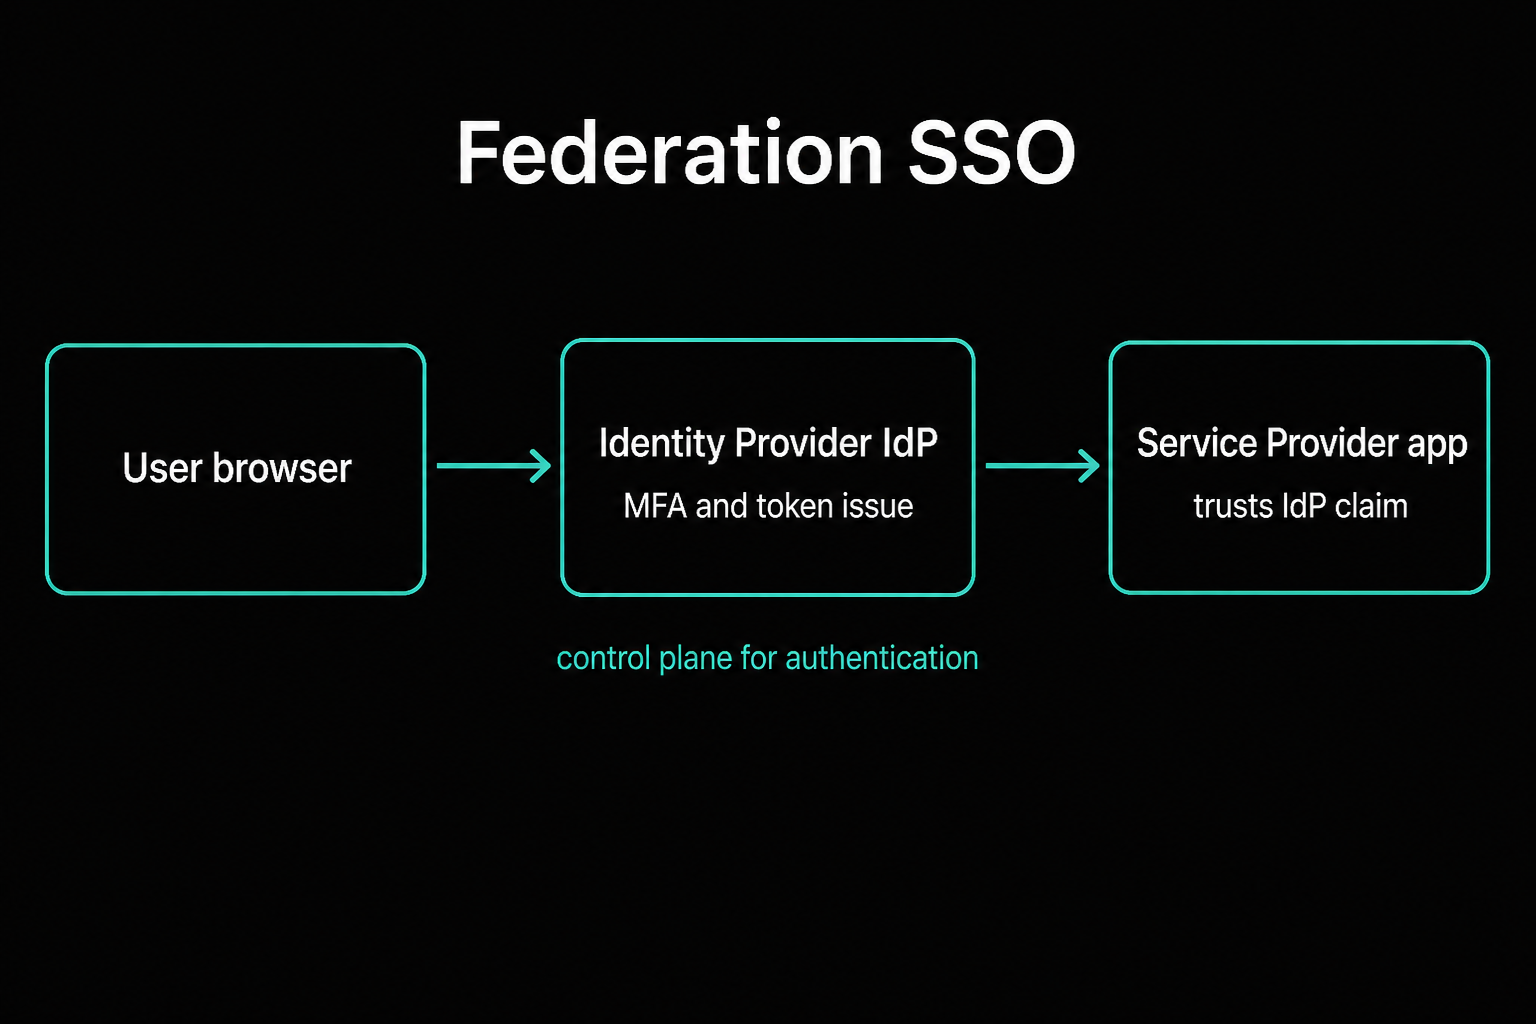
Tematy passwordless (Windows Hello, passkeys) to nowoczesna strona tej historii. Legacy IMAP albo basic auth zostawione włączone na poczcie to ulubiona pointa egzaminu: „kupiliśmy SSO i i tak nas zphishowano”.
Autoryzacja i pięciominutowy Domain Admin
Authorization decyduje, co uwierzytelniony subject może zrobić. Least privilege to Gwiazda Północna; RBAC pakuje prawa według stanowiska; ABAC dodaje atrybuty — dział, clearance, postura urządzenia — gdy same role są zbyt tępe.
Współdzielone konta admin niszczą rozliczalność. Jeśli „wszyscy używają admin”, ścieżka odpowiedzi biegnie przez named accounts, PAM i logowanie — nie przez surowy e-mail. Gdy developer potrzebuje read-only do proda podczas incydentu, silny ruch to rola ograniczona w czasie z akceptacją i audytem. Słaby ruch to tymczasowy Domain Admin, „bo tak szybciej”. Tymczasowe ma zwyczaj stawać się stałe.
PAM trzyma credentiale w vaultcie, rotuje je, nagrywa sesje i wspiera elevację just-in-time, która wygasa bez drugiego ticketu. Kontrahenci z podwyższonym dostępem powinni spotkać MFA, nagrywanie sesji i bramkę akceptacji — nigdy root password w e-mailu.
| Koncept IAM | Po co naprawdę jest | Klasyczny dystraktor |
|---|---|---|
| MFA | Żeby skradzione hasło nie wystarczyło | „Wymagaj tylko dłuższego hasła” |
| SSO / federacja | Jedno mocne auth, wiele aplikacji | „Osobne hasło per app jest bezpieczniejsze” |
| PAM | Kontrolować i obserwować privileged creds | Współdzielony break-glass, który wszyscy znają |
| RBAC | Prawa idą za stanowiskiem | Daj wszystkim power user „dla elastyczności” |
| Access review | Wykryć privilege creep | Zaufaj pamięci managera |
Dopasuj problem w stemie do wiersza. Nie recytuj definicji w próżnię.
Monitoring: zbieranie z celem
SOC-e żyją z widoczności, ale SY0-701 pyta, dlaczego dany źródłowy log w ogóle istnieje. Zdarzenia tożsamości (sukces, porażka, wyzwania MFA, zmiany grup, nadania ról privileged) mówią, kto stał się groźny. Endpointy mówią, co się wykonało. Sieć i DNS mówią, dokąd to gadało. Ślady audytu w chmurze mówią, kto otworzył bucket albo zmienił security group. Nic z tego nie pomaga, gdy zegary się nie zgadzają — NTP jest nudne, dopóki linie czasu nie chcą się złożyć w sądzie.
Atakujący kasują albo głodzą logi z powodu. Sprzątanie poza cyklem, nagłe dziury w ingestii albo dysk SIEM, który cicho się zapełnia, to same w sobie sygnały. SIEM zarabia na use cases: password spray, który przechodzi w sukces; nowe service account, a zaraz lateral movement; host nagle deniowany wszędzie, bo skanuje. Baseline uczy się normy; rollout SaaS może wymagać resetu baseline, żeby cała firma nie wyglądała jak anomalia. Alert fatigue zabija prawdziwe alerty — tunuj, priorytetyzuj i pozwól SOAR wzbogacać, zanim człowiek się wypali.
Jeśli stem pyta, jak wykryć nadużycie w stylu DCSync, „dokładaj więcej logów firewalla” to teatr. Potrzebujesz właściwych zdarzeń audytu katalogu i reguły korelacji, która rozumie podejrzane prawa replikacji — nie większego stogu siana.
IDS patrzy; IPS może blokować inline. Po upgrade IPS płatnicza aplikacja, która co chwilę pada, to często problem false positive. Silne odpowiedzi mówią o tuningu, starcie w trybie monitor albo udokumentowanym wyjątku z akceptacją ryzyka. „Wyłącz IPS na zawsze” to sposób, by oblać i bezpieczeństwo, i pytanie.
Kontrolki enterprise tam, gdzie naprawdę siedzą
Firewall to punkt egzekwowania polityki na granicy albo na hoście. Default deny inbound, jawne allowe, loguj deny. Funkcje next-gen dodają świadomość aplikacji; egzamin nadal kocha myślenie least-open port.
DNS filtering zabija zaskakująco dużo wczesnego kill chainu, odmawiając resolucji złych domen. Łącz z proxy, EDR i SIEM, gdy stem pyta o response, nie tylko prevention. DLP patrzy na treść na wyjściu, w spoczynku i czasem na schowku endpointu. Jeśli insider kopiuje na USB, DLP tylko na bramie poczty to zła warstwa — potrzebowałeś endpoint DLP i device control.
NAC pyta, czy urządzenie jest zdrowe i enrolled, zanim wejdzie na VLAN, na którym Ci zależy. Tu żyją stemy o kontrahentach i BYOD. EDR patrzy na zachowanie na maszynie — łańcuchy procesów, dziwny PowerShell, persistence — nie tylko sygnatury. XDR to marketingowe słowo na korelację poczty, endpointu, sieci i chmury, żeby containment nie był scavenger huntem. Po wykonaniu ransomware silna narracja to containment EDR, izolacja sieci, SIEM pod scope, potem backupy pod recovery — nie jeden srebrny nabój.
Poczta zostaje frontowymi drzwiami. Secure gateway plus tematy SPF/DKIM/DMARC ograniczają impersonację; nie emerytują osądu użytkownika.
| Kontrolka | Gdzie żyje | Prevent czy detect? | Cue w stemie |
|---|---|---|---|
| Firewall | Granica sieci / host | Prevent przez politykę | „Tylko 443 do warstwy web” |
| IPS | Inline sieć | Oba | „Zablokuj znany exploit” |
| DNS filter | Resolver | Prevent resolucji | „Zatrzymaj lookup C2” |
| DLP | Ścieżki danych | Prevent exfil | „PESEL w poczcie wychodzącej” |
| NAC | Admission | Prevent unhealthy join | „Niezałatany laptop → kwarantanna” |
| EDR | Endpoint | Detect i contain | „Podejrzany łańcuch procesów” |
Czytaj tabelę jako ćwiczenie placementu: przy danym objawie, która kontrolka jest pierwsza albo najlepsza, nie która brzmi drogo.
Hardening bez teatru
Hardening to jak kurczysz attack surface po spotkaniu architektonicznym: bezpieczne baseline’y, wyłączone nieużywane usługi, patche w oknie zmian z rollbackiem, martwe konta domyślne, emerytowany Telnet, community SNMP nie zostawione jako public. Jest ciągły, bo configuration drift jest ciągły. Gold image, które w poniedziałek przechodzi CIS, w czwartek dostaje ręcznie edytowane iptables. Configuration management i skany compliance istnieją, żeby snowflake serwery znów były żenujące.
Playbooki SOAR, które wzbogacają alerty, izolują hosty albo wyłączają konta, są potężne, gdy człowiek nadal zatwierdza kroki destrukcyjne. W pełni autonomiczne „zablokuj cały outbound przy pierwszym alercie” to sposób, by stać się awarią.
Assetty, o których zapomniałeś, że je masz
Nie zpatchujesz, nie nacujesz ani nie wywipujesz tego, o czym nie wiesz, że istnieje. Asset management biegnie od nabycia przez przypisanie, monitoring aż po secure disposal — clear, purge albo destroy nośnika według wrażliwości. Shadow IT wraca tu jako SaaS albo access point, który ominął każdą kontrolkę z dokumentacji. Nieznany AP Wi-Fi na firmowym piętrze to nie najpierw „pytanie o wireless”; to porażka asset visibility, która wymaga surveyu, fizycznego znalezienia, usunięcia i historii o tym, jak się podłączył.
MDM należy do tej samej rozmowy dla telefonów i laptopów: szyfrowanie, remote wipe i szansa przeżycia utraty bez afery prasowej.
Dostęp kontrahenta — tak, jak egzamin składa historię
Stem: Dziewięćdziesięciodniowy kontrahent potrzebuje VPN i jednej wewnętrznej aplikacji web. Laptop jest firmowy, managed.
Silna odpowiedź brzmi jak checklista tylko dlatego, że cykl życia jest uporządkowany — nie dlatego, że Domena 4 to lista zakupów. Provisionujesz konto powiązane z datą końca kontraktu. Wymuszasz MFA na VPN i aplikacji, phishing-resistant jeśli opcje pozwalają. Dajesz grupę least-privilege tylko do tej aplikacji. Preferuj ZTNA albo split access, żeby kontrahent nigdy nie odziedziczył całego LAN. NAC sprawdza posturę, zanim sesja stanie się użyteczna. SIEM widzi logowania; anomalie po północy zasługują na spojrzenie. Access reviews na dzień 30 i 60 łapią scope creep. Dzień 90 — albo wcześniejsze zakończenie — deprovisionuje tego samego dnia.
Weak: wyślij współdzielone hasło VPN mailem i życz szczęścia.
Ten jeden stem dotyka tożsamości, monitoringu, umiejscowienia sieciowego i czasu — dokładnie tak Domena 4 pakuje wiele objectives w jedną historię.
Bezpieczeństwo fizyczne, krótko, bo stemy nadal używają drzwi
Badges, biometria, mantrapy, kamery i logi gości to nadal defense in depth dla pomieszczeń, w których leżą klucze do wszystkiego. Pytania o tailgating chcą i kultury, i sprzętu — szkolenie bez bramki obrotowej to przemowa, nie kontrolka.
Jak Domena 4 ukrywa prawdziwe pytanie
Stemy operacyjne maskują czasownik. „Co zrobić najpierw?” często znaczy contain albo zachować dowody, nie rebuild. „Co najlepiej zapobiega powtórce?” chce root cause — zautomatyzowany joiner/leaver, nie kolejne resetowanie hasła. „Co wykrywa versus zapobiega?” chce dopasowania trybu do celu.
Zabierz na salę prywatną mantrę: dla każdej tożsamości albo assetu — co dzieje się w dzień zero, w dzień dziewięćdziesiąty i w dzień zakończenia?
Self-test ze ścieżkami weak nazwanymi na głos
Executive po SIM-swap. Strong: przenieś na phishing-resistant MFA, obserwuj logi IdP, włącz proces fraud u operatora. Weak: „zrób dłuższe hasło”.
Dysk SIEM pełny, logi stoją. Strong: traktuj dostępność monitoringu jak incydent, zwolnij lub rozszerz pojemność, alertuj na failure ingestii, priorytetyzuj krytyczne źródła. Weak: zauważ w przyszłym miesiącu przy review breachu.
Helpdesk resetuje MFA po grzecznym telefonie. Strong: weryfikacja out-of-band, akceptacja w tickecie, zalogowana akcja. Weak: reset, bo dzwoniący znał employee ID.
IPS blokuje legalne API po update sygnatur. Strong: tuning, wyjątek z expiry, komunikacja w oknie zmian. Weak: wyłącz IPS globalnie, „aż się uspokoi”.
Jeśli każde potrafisz wyjaśnić w trzech spokojnych zdaniach, uczysz się operations jako osądu — nie jako słownictwa.
Podsumowanie pułapek egzaminacyjnych
| Pułapka | Reality check |
|---|---|
| „SSO znaczy, że możemy pominąć MFA” | Federacja to miejsce, w którym wymuszasz MFA raz, nie je usuwasz |
| „SMS MFA wystarczy po stemach o SIM-swap” | Podnieś klasę czynnika; nie wydłużaj hasła |
| „Usuń skrzynkę w dniu odejścia” | Legal hold i retencja mogą wygrać z schludnym kasowaniem |
| „Tymczasowy Domain Admin w incydencie jest OK” | Time-bound least privilege i PAM istnieją właśnie na tę wymówkę |
| „Więcej źródeł logów naprawia detection” | Złe źródło i brak use case nadal ominą abuse typu DCSync |
| „IPS zablokował app — wyłącz IPS” | Tunuj lub wyjątek; nie kasuj kontrolki |
| „Email DLP pokrywa kopiowanie na USB” | Endpoint DLP / device control żyją na innej ścieżce |
| „SOAR powinien auto-blokować wszystko” | Human-in-the-loop przy akcjach destrukcyjnych |
| „Hardening to projekt skończony w zeszłym roku” | Drift czyni hardening pętlą operacyjną |
| „Nieznany AP to tylko problem wireless” | Zacznij od asset visibility i tego, jak się podłączył |
Zamknięcie
Security operations to miejsce, w którym architektura i wiedza o zagrożeniach spotykają się w poniedziałkowy poranek. IAM bez review staje się długiem privilege. Monitoring bez dostrojonych use cases staje się drogim storage. Hardening bez inventory omija laptopa, który nigdy nie wszedł do MDM. Ucz się Domeny 4 jako połączonych procesów — kto wchodzi, co widzisz, co zamknąłeś — a największa domena egzaminu przestaje wyglądać jak katalog produktów.
Do przeczytania obok: post o Zero Trust i bezpiecznej architekturze enterprise pod ZTNA i granice zaufania oraz post o reagowaniu na incydenty / zarządzaniu podatnościami pod to, co dzieje się po odpaleniu detekcji.